PHP两项高危漏洞已被公布,请紧急升级修复
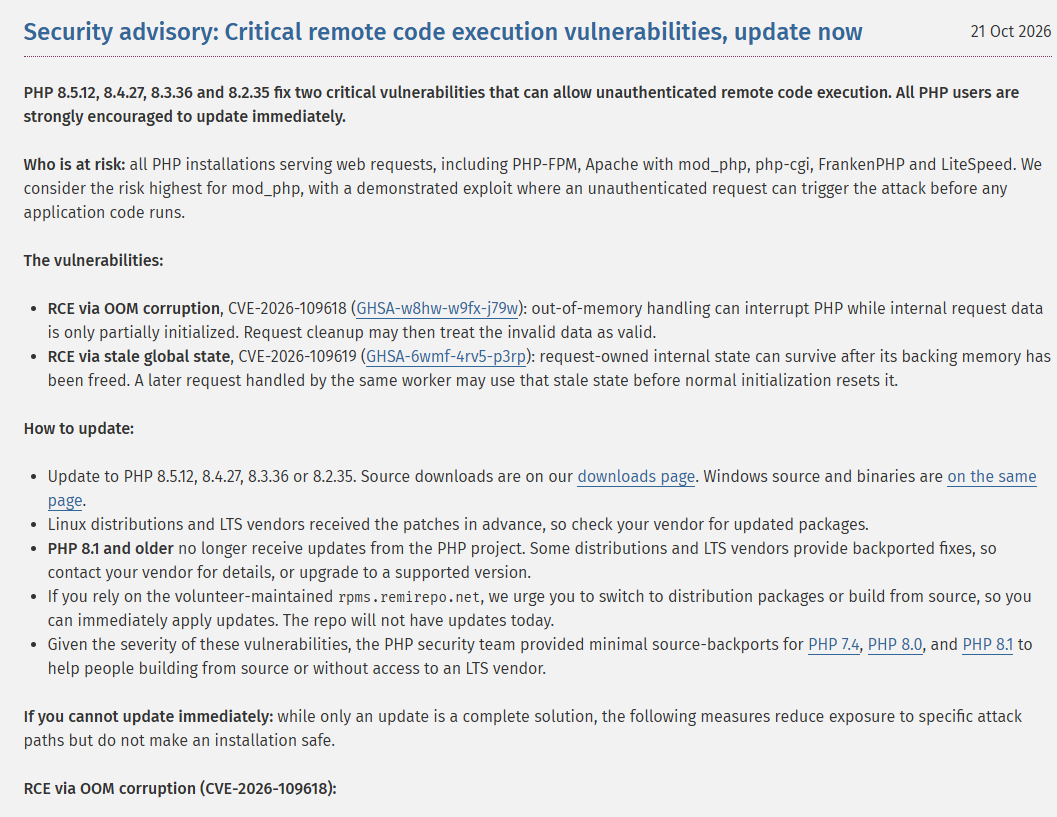
2026 年 10 月 21 日,PHP 官方正式发布紧急安全更新,修复两项严重安全漏洞:CVE-2026-109618 和 CVE-2026-109619。
两项漏洞的 CVSS v4.0 评分均为9.2 分(严重),攻击者可能在未经身份验证的情况下,利用漏洞实现远程代码执行(RCE)。
目前,宝塔面板已同步更新部分 PHP 安全修复版本,建议受影响用户尽快升级。
一、漏洞详情及影响范围
本次 PHP 官方披露的两项漏洞分别为:
- CVE-2026-109618:内存耗尽处理异常导致远程代码执行
PHP 在处理内存耗尽(OOM)异常时,可能导致部分内部请求数据未正确初始化,并在后续清理过程中被错误使用,进而产生远程代码执行风险。 - CVE-2026-109619:全局状态残留导致远程代码执行
PHP 在处理请求时,部分内部状态可能在关联内存释放后继续保留。当同一工作进程处理后续请求时,可能错误使用这些失效数据,
从而引发远程代码执行风险。
根据 PHP 官方公告,本次漏洞影响通过 PHP 处理 Web 请求的多种运行环境,包括 PHP-FPM、Apache mod_php、php-cgi、FrankenPHP 及 LiteSpeed 等。
其中,PHP 官方认为 Apache mod_php 的风险尤其突出,已存在未经身份验证的请求在应用程序代码运行前触发漏洞的验证案例。
二、PHP 官方已发布安全修复版本
PHP 8.2.35、PHP 8.3.36、PHP 8.4.27、PHP 8.5.12
三、暂时无法升级的临时缓解措施
对于暂时无法完成 PHP 升级的用户,PHP 官方提供了部分临时缓解建议。
需要特别说明的是,以下措施只能降低特定漏洞利用路径的风险,不能彻底修复本次漏洞。
- 针对 CVE-2026-109619
关闭 PHP Session 上传进度跟踪功能。
登录宝塔面板,进入:
「软件商店 → PHP → 设置 → 配置修改」
找到对应 PHP 的 php.ini 配置文件,修改以下参数:
session.upload_progress.enabled = 0
如果使用 PHP 8.5,还可增加:
fatal_error_backtraces = 0
保存配置后,重启对应 PHP 服务,确保所有 PHP 工作进程重新加载配置。
上述配置是 PHP 官方针对 CVE-2026-109619 已确认攻击路径提供的缓解措施,但不能完全排除其他利用方式。 - 针对 CVE-2026-109618
PHP 官方建议通过调整内存及请求限制,降低漏洞利用风险。
(1)合理限制 POST 请求大小
可根据实际业务情况,在 php.ini 中调整:
不需要大文件上传的业务,可参考:
post_max_size = 8M
需要文件上传的业务,可参考:
post_max_size = 32M
同时确保 upload_max_filesize 小于 post_max_size,并根据业务需求调整具体数值。
如果网站存在大文件上传、数据导入等功能,请谨慎修改,避免影响正常业务。
(2)评估 PHP 内存限制及资源隔离
PHP 官方还提出,可通过设置:
memory_limit = -1
降低攻击者利用 PHP 内存限制触发相关漏洞的风险。
但需要注意,该配置会取消 PHP 自身的内存限制。
不建议普通用户在缺少资源隔离的情况下直接使用。仅建议具备相关运维经验的用户,在配置容器或 cgroup 内存限制、确保不会影响整机稳定性的前提下评估使用。
此外,PHP 官方还建议在 Web 服务器或代理层限制请求体大小、请求参数数量及复杂度等,进一步降低攻击风险。
本文引用宝塔官方公告:https://mp.weixin.qq.com/s/Rdzem8SlyOsaG-ExDM85lA
PHP 官方安全公告:https://www.php.net/archive/2026.php#2026-10-21-5